Ab dem Jahr 2027 wird es für Unternehmen in der Intralogistik nicht mehr ausreichen, ihre neugebauten Anlagen lediglich mechanisch instand zu halten. Vielmehr sind dann ganzheitliche Sicherheitsstrategien gefordert, die auch Software, Kommunikationstechnik und vernetzte Infrastrukturen einbeziehen. Für viele Betreiber bedeutet das eine grundlegende Umstellung. Gleichzeitig ergeben sich Chancen für Automatisierungsspezialisten wie Unitechnik: Sie können Verantwortung übernehmen und Kunden dabei unterstützen, die neuen Anforderungen zu erfüllen, indem sie progressive und weitsichtige Serviceangebote bereitstellen.
Regulatorischer Umbruch: was sich ab 2027 ändert
Die neue EU-Maschinenverordnung löst die bisherige Maschinenrichtlinie ab und definiert erstmals explizit Anforderungen an die Cybersicherheit von Maschinen und Anlagen. Damit wird anerkannt, dass moderne Maschinen häufig softwarebasiert arbeiten, mit Netzwerken verbunden sind und über digitale Schnittstellen verfügen. Herstellende Unternehmen – und in vielen Fällen auch Betreiber – sind künftig verpflichtet, digitale Risiken bereits in der Entwurfsphase zu berücksichtigen. Ebenso verlangt die Verordnung, dass auch bei Softwareänderungen, beispielsweise durch die Integration neuer Funktionen oder Softwareupdates, eine erneute Risikobewertung durchgeführt werden muss.
Ergänzt wird dies durch den Cyber Resilience Act, der branchenübergreifend verbindliche Anforderungen an die Sicherheit digitaler Produkte definiert. Für Anbieter von Maschinen mit digitalem Kern, wie etwa Lagerverwaltungssoftware oder Automatisierungskomponenten, bedeutet dies u.a. die Pflicht, sichere Grundeinstellungen ab Werk zu gewährleisten, Schwachstellen (beispielsweise durch verwendete Drittanbieterprodukte) offenzulegen und auf empfohlene Sicherheitsupdates hinzuweisen. Darüber hinaus verlangt die NIS-2-Richtlinie von sogenannten „wichtigen Einrichtungen“ ein professionelles Risikomanagement in der Informationssicherheit, inklusive Meldepflichten bei Sicherheitsvorfällen.
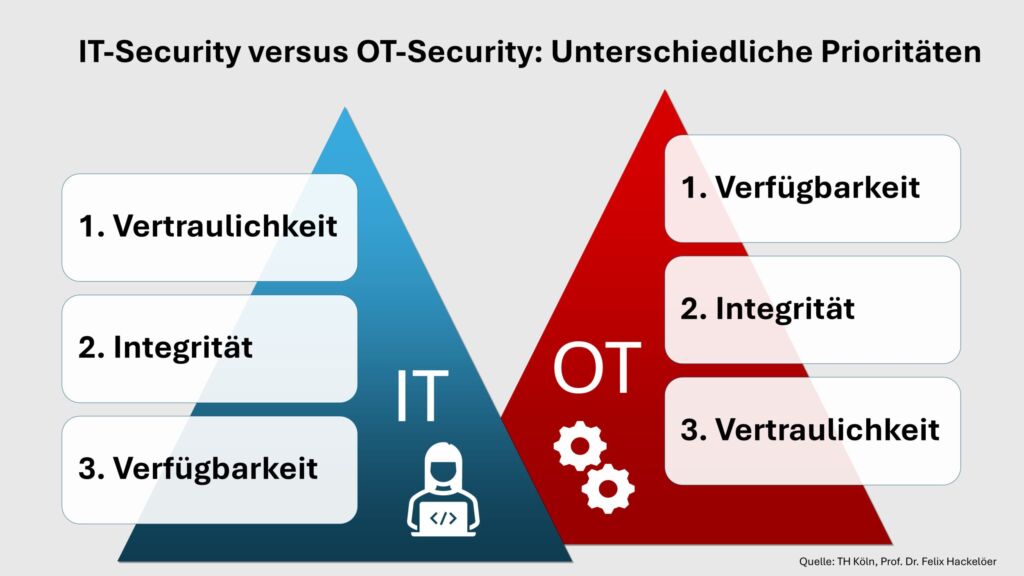
All dies führt zu einer tiefgreifenden Veränderung in der Betreiberverantwortung. Wer eine automatisierte Intralogistikanlage betreibt, muss nicht nur deren Verfügbarkeit und Leistung sicherstellen, sondern auch ihre digitale Resilienz dauerhaft gewährleisten. Dazu gehören Maßnahmen wie Patchmanagement, Zugriffskontrolle, Protokollierung, sichere Updateverfahren und ein kontinuierliches Monitoring. Diese Anforderungen sind kein einmaliger Akt, sondern verlangen organisatorische, personelle und technische Veränderungen über den gesamten Lebenszyklus einer Anlage hinweg.
Auch wenn der grobe regulatorische Rahmen bereits festgelegt wurde, gibt es für die Gremien der EU-Kommissionen noch viel Detailarbeit zu erledigen. Bis zum Inkrafttreten von Maschinenverordnung und Cyber Resilience Act müssen noch etwa 800 relevante Normen entsprechend angepasst und harmonisiert werden. Das stellt eine große Herausforderung für Hersteller und Inverkehrbringer dar, die heute eine langfristige Lieferverpflichtung eingehen, aber auch für die mittelfristige Planung der Betreiber.
Die Betreiberperspektive: Herausforderungen und Verantwortungsverschiebung
Für Betreiber von Bestandsanlagen stellt sich insbesondere die Frage, wie sie diesen neuen Vorgaben gerecht werden können, ohne dabei laufende Prozesse zu gefährden oder hohe Investitionen tätigen zu müssen. Denn viele Anlagen sind über Jahre gewachsen, wurden modular erweitert und basieren auf Software- und Hardwareständen, die nicht mehr dem aktuellen Stand der Technik entsprechen.
Ein weiteres Problem ist die unklare Trennung zwischen Hersteller- und Betreiberpflichten. Wenn Betreiber eigenständig Softwareänderungen vornehmen oder Komponenten austauschen, können sie unter Umständen rechtlich als „neuer Inverkehrbringer“ gelten und müssen allen damit verbundenen Pflichten der CE-Konformität nachkommen. Die Einbindung von Drittanbietern, etwa im Rahmen von Fernwartung oder Cloud-Anbindungen, erhöht die Komplexität zusätzlich.
Hier wird deutlich: Betreiber benötigen Partner, die nicht nur technische Expertise mitbringen, sondern auch in der Lage sind, regulatorische Anforderungen zu übersetzen und in konkrete Maßnahmen zu überführen. Genau an diesem Punkt setzt Unitechnik mit seinen Leistungen an.
Sicherheit als Service – am Beispiel Unitechnik
Unitechnik unterstützt Kunden bereits heute mit mehreren aufeinander abgestimmten Dienstleistungsbausteinen, die exakt auf die kommenden Anforderungen ausgerichtet sind – auch wenn diese erst ab 2027 rechtlich greifen.